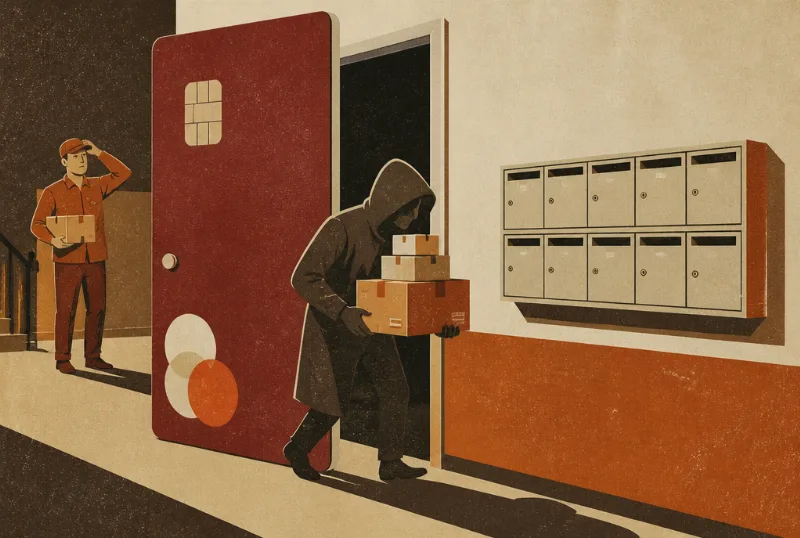
Der Job klang zu gut, um wahr zu sein: „Paketagent (m/w/d), Heimarbeit, 1.200 Euro im Monat“. Pakete annehmen, umetikettieren, weiterschicken. Nach drei Wochen klingelte nicht der Paketbote, sondern die Polizei. Die Waren, die sich im Flur stapelten, waren mit gestohlenen Kreditkarten bezahlt worden, und die Adresse auf jedem einzelnen Paket war die eigene. Willkommen in der Welt des Carding.
Diesen Artikel gab es hier schon einmal, 2015, als Teil einer kleinen Reihe über Begriffe aus der Cyberkriminalität. Das Prinzip ist seitdem dasselbe geblieben. Die Werkzeuge, die Marktplätze und die Gegenmaßnahmen haben sich verändert, deshalb gibt es ihn jetzt neu.
Was Carding eigentlich ist
Ein Kreditkartendatensatz besteht aus der 16-stelligen Kartennummer, dem Ablaufdatum und der dreistelligen Prüfnummer (CVV/CVC) von der Rückseite, oft ergänzt um Name und Anschrift des Inhabers. Wer diese Daten hat, kann online einkaufen. Das Umwandeln gestohlener Kartendaten in Geld oder Ware nennt die Szene Carding.
Die Arbeit ist dabei längst aufgeteilt. Die einen beschaffen Daten, die anderen verkaufen sie, die dritten setzen sie um. Gehandelt werden die Datensätze heute vor allem in Telegram-Kanälen und auf Darknet-Marktplätzen, oft sortiert nach Bank, Land und Kartentyp. Ein einzelner Datensatz kostet häufig nur wenige Euro bis einige Dutzend Euro, abhängig davon, wie frisch er ist und wie viel Verfügungsrahmen dahintersteht.
Woher die Daten kommen
- Phishing und Smishing: gefälschte Paket-, Bank- oder Streaming-Nachrichten, die auf eine täuschend echte Bezahlseite führen.
- E-Skimming: Angreifer schleusen ein unscheinbares Skript in die Kasse eines echten Onlineshops ein. Es liest jede eingetippte Kartennummer mit, während der Kauf ganz normal durchläuft.
- Datenlecks: Kundendatenbanken schlecht gesicherter Händler landen komplett im Netz.
- Klassisch analog: Die Karte verschwindet im Restaurant für zwei Minuten aus dem Blickfeld, und die Daten sind abgeschrieben. Am Geldautomaten heißt das Gegenstück Skimming.
Wie aus Daten Ware wird
Am liebsten kaufen Carder digitale Güter: Gutscheine, Spielewährung, Geschenkkarten, alles, was keine Lieferadresse braucht und sich schnell weiterverkaufen lässt. Bei physischer Ware wird es aufwendiger. Dann braucht es einen „Drop“, also eine Adresse, an der das Paket angenommen wird, ohne dass sie zum Täter führt.
Früher waren das leerstehende Wohnungen, verwaiste Briefkästen in Hochhäusern oder gekaperte Packstationen. Heute sind es immer öfter echte Menschen: die Paketagenten aus der Stellenanzeige vom Anfang. Sie nehmen die Ware an, verpacken sie neu und schicken sie weiter, häufig ins Ausland. Fliegt der Betrug auf, führt die Spur zuerst zu ihnen.
Bevor eine gestohlene Karte für den großen Einkauf genutzt wird, testen die Täter sie oft mit Kleinstbeträgen von ein, zwei Euro bei Spendenseiten oder Abo-Diensten. Läuft die Testbuchung durch, ist die Karte „live“.
Was das rechtlich bedeutet
Wer mit fremden Kartendaten einkauft, begeht in Deutschland in der Regel einen Computerbetrug nach § 263a StGB. Darauf stehen bis zu fünf Jahre Freiheitsstrafe, bei gewerbsmäßigem oder bandenmäßigem Vorgehen deutlich mehr. Schon das Kaufen gestohlener Datensätze kann als Datenhehlerei (§ 202d StGB) strafbar sein. Wer echte Karten mit gestohlenen Daten nachbaut, landet bei der Fälschung von Zahlungskarten.
Und die Paketagenten? Viele von ihnen sind selbst Opfer einer Masche, aber das schützt sie nicht automatisch. Ermittelt wird typischerweise wegen Geldwäsche (§ 261 StGB), die auch dann strafbar sein kann, wenn jemand nur leichtfertig nicht erkannt hat, woher die Ware stammt. Dazu kommen Schadensersatzforderungen der betrogenen Händler. Ob am Ende ein Freispruch steht, hängt stark vom Einzelfall ab.
Wer den Schaden trägt
Der Karteninhaber bekommt nicht autorisierte Abbuchungen in aller Regel erstattet. Nach § 675v BGB haftet er höchstens mit 50 Euro, voll nur bei grober Fahrlässigkeit. Wichtig: Abbuchungen sofort melden und die Karte sperren lassen (Sperr-Notruf 116 116). Ärgerlich bleibt es trotzdem: Die Karte ist weg, und eine neue dauert.
Der Händler trifft es am härtesten. Die Zahlung wird zurückgebucht (Chargeback), die Ware ist verloren, und bei zu vielen Rückbuchungen kündigt der Zahlungsdienstleister den Vertrag.
Der Käufer aus zweiter Hand, der ein günstiges Smartphone auf einem Kleinanzeigenportal ersteht, kann ebenfalls Ärger bekommen. Geräte lassen sich per Seriennummer zurückverfolgen und teilweise aus der Ferne sperren.
Was sich seit 2015 geändert hat
Damals galt das freiwillige Bestätigungsverfahren „Verified by Visa“ oder „Mastercard SecureCode“ als lästige Zusatzhürde. Seit 2021 schreibt die EU-Zahlungsdiensterichtlinie PSD2 bei Onlinezahlungen eine starke Kundenauthentifizierung vor. Die meisten Kartenzahlungen im Netz musst du heute in der Banking-App freigeben (3-D Secure 2, bei Visa heißt es „Visa Secure“, bei Mastercard „Identity Check“).
Das hat Carding innerhalb Europas deutlich schwerer gemacht. Die Täter weichen deshalb aus: auf Händler außerhalb der EU, auf Ausnahmen für Kleinbeträge und vor allem auf Social Engineering. Statt der Kartendaten erschleichen sie sich gleich die Freigabe, etwa mit einem Anruf vom angeblichen „Sicherheitsteam“ deiner Bank, der dich bittet, „zur Sicherheit“ eine Zahlung in der App zu bestätigen.
So schützt du dich
- Nie eine Zahlung in der App bestätigen, die du nicht selbst gerade ausgelöst hast. Keine Bank ruft dich an, um eine Freigabe von dir zu verlangen.
- Push-Benachrichtigungen für jede Kartenzahlung einschalten. Dann siehst du eine Testbuchung über 1,50 Euro, bevor die große kommt.
- Für Onlinekäufe eine eigene Karte mit niedrigem Limit oder eine virtuelle Karte nutzen, die sich nach dem Kauf löschen lässt. Wer dabei auch anonym bleiben will, findet Möglichkeiten in unserem Vergleich anonyme Kreditkarten ohne KYC.
- Links aus SMS und Mails nicht anklicken, sondern den Shop oder die Bank selbst aufrufen. Wie Betrüger dafür an deine Daten kommen, zeigt der Fall des Revolut-Datenlecks.
- Kontoauszüge regelmäßig prüfen und jede unbekannte Buchung sofort melden, auch kleine.
- Finger weg von „Paketagent“-Jobs und ähnlichen Angeboten, bei denen du Waren oder Geld für Fremde annehmen und weiterleiten sollst.
Mehr dazu, wie du online bezahlst, ohne überall Spuren zu hinterlassen, findest du in der Kategorie Anonym bezahlen.
Quellen: § 263a StGB – Computerbetrug · § 202d StGB – Datenhehlerei · § 675v BGB – Haftung des Zahlers bei missbräuchlicher Nutzung · Ferner Alsdorf – Strafbarkeit von Warenagenten · Mimikama – Das Versenden von Paketen kann strafbar sein
Kommentare (0)
Noch keine Kommentare – schreib den ersten!