Du schickst Bitcoin ab, die Zahlung hängt, die Gebühr steht auf null. Also klickst Du auf „Gebühr erhöhen", wie man das eben macht, wenn eine Transaktion feststeckt. Und genau damit überweist Du Dein Geld an einen Dieb. So funktioniert eine Lücke in der Bitcoin-Wallet Electrum, die die Entwickler am 24. Oktober 2026 öffentlich gemacht haben. Sie wird bereits aktiv ausgenutzt, mindestens ein Nutzer hat Geld verloren.
Das betrifft auch ein Setup, das wir selbst empfehlen: Tails mit dem dort eingebauten Electrum. Nach den Release-Notes von Tails steckt in der aktuellen Version noch eine verwundbare Electrum-Version. Was passiert ist und was Du jetzt tun solltest, steht in diesem Beitrag.
Was passiert ist
Electrum ist eine sogenannte Light-Wallet. Sie lädt nicht die ganze Blockchain herunter, sondern fragt Server im Netz nach Kontoständen und Transaktionen. Bestätigte Transaktionen prüft Electrum selbst nach, mit einem kryptografischen Beweis, dass sie wirklich in einem Block stehen. Bei unbestätigten Transaktionen, also solchen, die noch im Wartebereich des Netzwerks liegen, verlässt sich Electrum dagegen auf den Server, mit dem es hauptsächlich verbunden ist. Das ist bekannt und dokumentiert. Neu ist, dass jemand einen praktischen Weg gefunden hat, daraus Geld zu machen.
Laut dem Sicherheitshinweis der Entwickler (GHSA-6jp4-8v48-cc5v, CVE-2026-117601) läuft der Angriff so ab:
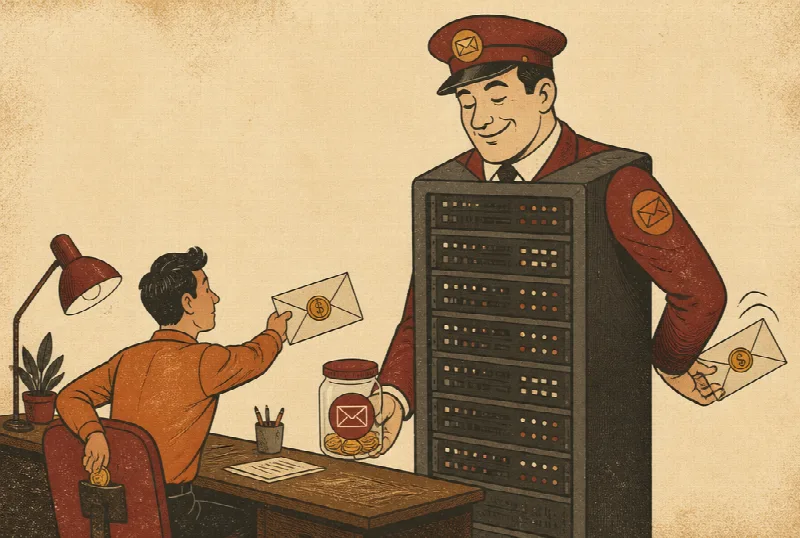
- Der Server schluckt Deine Zahlung. Du sendest Transaktion A an einen Empfänger. Ein bösartiger Server leitet sie nicht ans Bitcoin-Netz weiter, sondern behält sie für sich.
- Er zeigt Dir eine Fälschung. Stattdessen spielt er Deiner Wallet eine Transaktion B unter, die dieselben Coins ausgibt, aber an eine Adresse des Angreifers. B hat ungültige Signaturen und könnte nie bestätigt werden. Electrum hat das bis zur Version 4.8.2 aber nicht geprüft und zeigt B als Deine unbestätigte Zahlung an. Transaktion A taucht in der Historie gar nicht mehr auf.
- B hat null Gebühr. Sie bleibt also scheinbar hängen. Genau das soll Dich dazu bringen, per Replace-by-Fee (RBF) die Gebühr zu erhöhen.
- Du signierst selbst. Beim Gebührenerhöhen baut Electrum aus B eine neue Transaktion mit höherer Gebühr und signiert sie, diesmal gültig. Sie geht ins Netz und zahlt an den Angreifer.
Der Angreifer braucht dafür weder Deinen Seed noch Deinen privaten Schlüssel. Er muss nur der Server sein, mit dem Deine Wallet spricht, und Dich dazu bringen, auf „Gebühr erhöhen" zu klicken.
Der Trick mit den letzten vier Zeichen
Die Entwickler haben zwei Meldungen von Betroffenen erhalten. Der erste Nutzer meldete sich am 11. Oktober: In seiner Historie stand plötzlich eine andere Transaktion als die, die er abgeschickt hatte. Seine eigentliche Zahlung war nie im Bitcoin-Netz angekommen. Der zweite Nutzer meldete am 18. Oktober, dass er die Gebühr der gefälschten Transaktion erhöht und dadurch Geld verloren hatte. Wie viel, ist nicht bekannt.
Ein Detail aus beiden Fällen ist besonders tückisch: Die Adresse des Angreifers war so lange durchprobiert worden, bis ihre letzten vier Zeichen mit denen der echten Empfängeradresse übereinstimmten. Wer nur kurz auf das Ende der Adresse schaut, sieht also das Erwartete. Laut den Entwicklern betreiben einige Server diesen Angriff bereits „in freier Wildbahn".
Neu ist das Muster nicht. Ende 2018 schickten Dutzende bösartige Electrum-Server ihren Nutzern Fehlermeldungen mit einem Link zu einem angeblichen Update, das in Wahrheit eine Schadversion war. Nach Schätzungen von Malwarebytes erbeuteten die Täter mit dieser Masche und ihren Nachfolgern weit über 700 Bitcoin. Das Problem ist dasselbe: Jeder kann einen öffentlichen Electrum-Server betreiben, und Deine Wallet sucht sich ihren Server meist zufällig aus.
Warum Tails-Nutzer besonders aufpassen müssen
Tails bringt Electrum fest mit und verbindet es über Tor mit zufällig ausgewählten öffentlichen Servern. Einen eigenen Server nutzen dort die wenigsten. Das ist für die Anonymität richtig, denn so erfährt kein Server, wer Du bist. Gegen diesen Angriff schützt es aber nicht, im Gegenteil: Ein bösartiger Server kann sich genauso gut als Onion-Dienst ins Tor-Netz stellen.
Behoben ist die Lücke erst in Electrum 4.8.3. Tails hat Electrum nach seinen eigenen Release-Notes zuletzt mit Tails 7.12 vom 3. September auf Version 4.8.1 aktualisiert. Die Versionshinweise zu Tails 7.15.1 und dem aktuellen Tails 7.16 vom 30. Oktober erwähnen kein Electrum-Update. Debians Sicherheits-Tracker, auf dem Tails aufbaut, führt die Electrum-Version der stabilen Debian-Ausgabe ebenfalls noch als verwundbar. Prüfe deshalb selbst: In Electrum zeigt Hilfe → Über die installierte Version. Steht dort eine Version unter 4.8.3, bist Du betroffen.
Das heißt nicht, dass Du Tails meiden solltest. Die Lücke liegt in Electrum, nicht in Tails, und sie ist leicht zu entschärfen, wenn Du weißt, worauf Du achten musst.
Was die Lücke kann und was nicht
- Kein Zugriff auf Deine Schlüssel: Der Server kann nichts stehlen, was Du nicht selbst signierst. Verloren geht Geld erst, wenn Du die gefälschte Transaktion per Gebührenerhöhung bestätigst.
- Deine Zahlung bleibt hängen: Auch ohne Diebstahl erreicht Deine eigentliche Zahlung den Empfänger nicht, solange der Server sie zurückhält.
- Eingehende Zahlungen sind weiter ungeprüft: Auch Version 4.8.3 prüft nur Transaktionen, die von Deinen eigenen Adressen ausgehen. Eine unbestätigte eingehende Zahlung kann ein bösartiger Server weiterhin vortäuschen. Das schreiben die Entwickler selbst. Eine unbestätigte Zahlung ist also noch keine Zahlung.
Gegenmaßnahmen: Was Du jetzt tun solltest
- Auf Electrum 4.8.3 aktualisieren: Außerhalb von Tails lädst Du die neue Version nur von electrum.org und prüfst die Signatur. Auf Tails hältst Du das System aktuell und kontrollierst nach jedem Update unter Hilfe → Über, ob Electrum 4.8.3 oder neuer an Bord ist.
- Vor jeder Signatur die ganze Adresse prüfen: Das ist der wichtigste Schutz, solange Du noch eine alte Version nutzt, und gilt auch beim Gebührenerhöhen. Vergleiche Empfängeradresse und Betrag Zeichen für Zeichen, nicht nur Anfang und Ende. Die Angreifer haben gezielt passende Endungen erzeugt.
- Misstrauisch werden, wenn eine Zahlung mit null Gebühr hängt: Electrum erstellt normalerweise keine Zahlung ganz ohne Gebühr. Steht in Deiner Historie eine Transaktion, die anders aussieht als die, die Du abgeschickt hast, erhöhe nicht die Gebühr. Schließe Electrum, verbinde Dich mit einem anderen Server und prüfe die Adresse in einem Block-Explorer über Tor.
- Auf dem Signiergerät kontrollieren: Nutzt Du eine Hardware-Wallet oder signierst offline auf einem zweiten Rechner, zeigt Dir dieses Gerät vor der Signatur die echten Ausgänge. Lies sie dort ab, nicht im Online-Fenster.
- Eigenen Server betreiben: Wer seinen eigenen Electrum-Server nutzt, ist laut den Entwicklern nicht betroffen. Ein Bitcoin-Knoten mit Electrs oder Fulcrum läuft auch auf einem Raspberry Pi, etwa mit RaspiBlitz, Start9 oder Umbrel, und lässt sich als Onion-Dienst erreichen. In Electrum stellst Du unter Werkzeuge → Netzwerk die automatische Serverwahl ab und trägst Deinen Server fest ein. Auf Tails bleibt diese Einstellung nur erhalten, wenn Du in der Persistent Storage die Funktion „Bitcoin-Client" aktiviert hast.
- Grundregeln nicht vergessen: Wie Du Deine Bitcoin-Wallet über Tor nutzt, Adressen nicht wiederverwendest und Coins ohne KYC beschaffst, steht in unserem Leitfaden Bitcoin-Wallet anonym benutzen. Warum wir generische Hardware wie Tails für die Verwahrung empfehlen, erklären wir im Beitrag über den Spionage-Chip im Ledger.
Mehr zu sicheren Wallets, Tails und anonymem Bezahlen findest Du in der Kategorie Anonym bezahlen und ausführlich in unserem E-Book „Anonym im Netz – Der praktische Guide 2026".
Offen ist, wann Tails die korrigierte Electrum-Version ausliefert, wie viele bösartige Server den Angriff betreiben und wie viel Geld insgesamt verloren gegangen ist. Wir bleiben dran und aktualisieren diesen Artikel, sobald es belastbare Neuigkeiten gibt.
Quellen: Electrum-Sicherheitshinweis GHSA-6jp4-8v48-cc5v – Malicious server can replace a just-broadcast tx and try to trick user into RBF-ing it (24.10.2026) · Electrum – Korrektur im Quellcode (Version 4.8.3) · Electrum-Dokumentation – FAQ: Does Electrum trust servers? · Debian Security Tracker – CVE-2026-117601 · Tails 7.12 – Update von Electrum auf 4.8.1 (03.09.2026) · Tails 7.16 – Versionshinweise (30.10.2026) · TFTC – Electrum 4.8.3 Patches Actively Exploited RBF Fee-Bump Theft Flaw · Malwarebytes – Electrum Bitcoin wallets under siege (2019)
Kommentare (0)
Noch keine Kommentare – schreib den ersten!