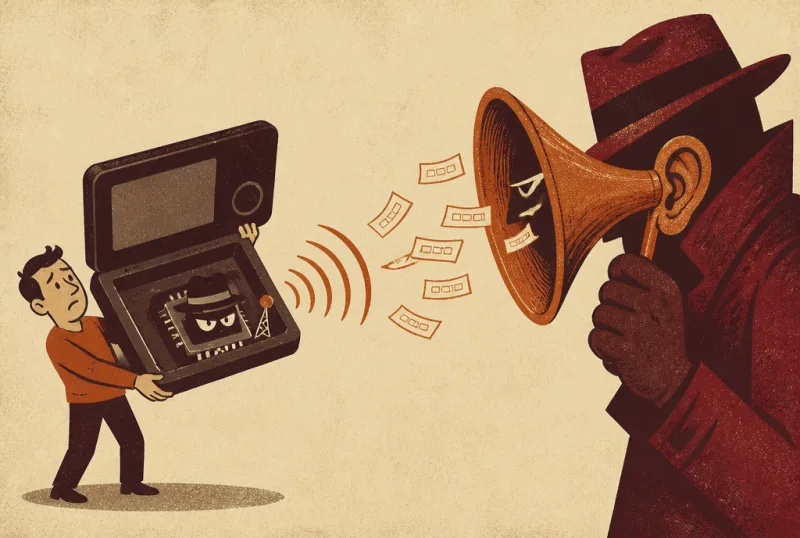
Die Folie wirkt unberührt, die Schachtel ist original, der Händler steht auf der offiziellen Liste des Herstellers. Wer in Malaysia, Indonesien oder auf den Philippinen in den vergangenen Monaten eine Ledger Nano X beim autorisierten Händler CryptoBilis gekauft hat, hatte keinen Grund zum Misstrauen. Und doch saß in manchen dieser Geräte ein zweiter, winziger Computer – mit eigenem Mobilfunkmodem, eigener eSIM und genau einer Aufgabe: die 24 Wörter abzufangen, die das Gerät bei der Einrichtung auf dem Display anzeigt, und sie per LTE an die Angreifer zu funken.
Am Wochenende hat Ledger bestätigt, dass im Gerät eines Geschädigten ein solches „nicht autorisiertes Hardware-Implantat" steckte. Nach On-Chain-Schätzungen wurden aus rund 300 bis 470 Wallets zwischen 72 und 93 Millionen US-Dollar abgezogen – über Bitcoin, Ethereum, Tron und weitere Blockchains. Ledger selbst hat diese Zahlen nicht bestätigt.
Was passiert ist
Anfang Oktober häuften sich Berichte von Ledger-Nutzern aus Südostasien, deren Wallets leergeräumt worden waren. Gemeinsam war ihnen der Händler: CryptoBilis, ein offiziell gelisteter Ledger-Reseller für Malaysia, Indonesien und die Philippinen. Am 9. Oktober kündigte Ledger eine Untersuchung an und forderte CryptoBilis auf, alle Verkäufe und Lieferungen zu stoppen. Kurz darauf wies der frühere Mt.-Gox-Chef Mark Karpelès auf eine Analyse des Labors Tibane Labs hin: Fotos einer in Malaysia gekauften Nano X zeigen hinter dem Display, dort wo eigentlich ein Schaumstoffpolster sitzt, eine hauchdünne zusätzliche Platine.
Ein Detail macht stutzig: CryptoBilis wurde laut dem philippinischen Fachportal BitPinas im März 2026 an einen neuen Eigentümer verkauft; die früheren Gründer erklärten, sie hätten seitdem keinerlei Zugriff mehr auf Betrieb und Systeme gehabt. Wie die präparierten Geräte in den Vertrieb gelangten, ermitteln nun die Behörden. Ledger arbeitet nach eigenen Angaben mit Strafverfolgern und der Sicherheitsgruppe SEAL 911 zusammen und betont, die eigene Infrastruktur sei nicht kompromittiert.
So funktioniert das Implantat
Das Perfide: Der Angriff bricht nicht den Sicherheitschip (Secure Element), auf den Ledger seine gesamte Sicherheitsarchitektur stützt. Er umgeht ihn. Der Hardware-Hacker Joe Grand hat ein frühes Exemplar zerlegt und seine Ergebnisse im Frühjahr auf der Konferenz hardwear.io vorgestellt:
- Mitlesen am Display: Ein kleiner Mikrocontroller hängt an der Datenleitung (SPI-Bus) zwischen Secure Element und Bildschirm. Er erkennt die Buchstaben, die gerade gezeichnet werden, setzt daraus die Seed-Wörter zusammen und speichert sie.
- Eigene Funkverbindung: Ein LTE-Modem (Luat Air700E) mit fest verlöteter eSIM sendet die Wörter hinaus – ohne Umweg über Deinen Computer oder Dein Handy. Keine Firewall, kein Virenscanner bekommt davon etwas mit.
- Getarnte Energieversorgung: In der frühen Version wurde der Akku verkleinert, um Platz zu schaffen, und die Akkuanzeige so überbrückt, dass sie immer 100 Prozent meldet.
Weil das Secure Element und die Firmware unverändert bleiben, besteht ein so präpariertes Gerät nach allem, was bekannt ist, auch den „Genuine Check" der Ledger-App. Diese Prüfung bestätigt nur, dass ein echter Ledger-Chip verbaut ist – nicht, dass sonst nichts im Gehäuse steckt.
Seit über einem Jahr bekannt – und immer besser versteckt
Neu ist das Prinzip nicht. Die erste öffentliche Warnung tauchte bereits im August 2025 auf Reddit auf. Tibane Labs dokumentiert inzwischen drei Generationen des Implantats:
- Generation 1: handverlötete Drähte, verkleinerter Akku – beim Öffnen sofort erkennbar.
- Generation 2: eine maßgefertigte flexible Leiterplatte, auf die Testkontakte der Hauptplatine gelötet.
- Generation 3 (CryptoBilis): eine ultradünne schwarze Platine im Hohlraum hinter dem Display, Chip-Beschriftungen abgeschliffen, Originalakku unangetastet. Außen keine Spuren, Folie intakt. Tibane Labs wertet den passgenauen Zuschnitt als Hinweis auf Montage in Serie.
Und Europa? Ein Nutzer auf X berichtete am 11. Oktober, er habe in einer bei Mediamarkt in Deutschland gekauften Ledger ein ähnliches, älteres Implantat gefunden; sein Guthaben sei nicht abgeflossen. Bestätigt ist dieser Fall nicht. Ledger erklärt, alle bestätigten Fälle beträfen Geräte von CryptoBilis. Wir halten den Bericht dennoch für ernst zu nehmen – und behalten ihn im Blick.
Kann man ein manipuliertes Gerät erkennen?
Ehrliche Antwort: von außen praktisch nicht. Die Folie beweist nichts, der Genuine Check auch nicht. Was bleibt:
- Bezugsquelle prüfen: Hast Du in den letzten 90 Tagen bei CryptoBilis gekauft, richte das Gerät nicht ein. Ist es schon eingerichtet, rät Ledger, das Guthaben auf ein neues Gerät mit neuem Seed umzuziehen.
- Recovery-Blatt: Das Blatt in der Packung muss leer sein. Vorgedruckte Wörter, Rubbelkarten oder ein QR-Code mit „Deinem" Seed bedeuten: Finger weg, das ist Betrug.
- Erster Start: Ein neues Gerät darf nicht vorkonfiguriert sein und keine PIN vom Verkäufer verlangen.
- Akkuanzeige: Bei frühen Implantaten stand sie dauerhaft auf 100 Prozent. Ein Gerät, das nie Akku verliert, ist verdächtig – die neueste Generation verrät sich so allerdings nicht mehr.
- Aufschrauben und vergleichen: Ledger selbst empfiehlt, das Innenleben mit Referenzfotos zu vergleichen. Das kostet die Garantie und erfordert etwas Geschick. Wie die Implantate aussehen, zeigen die Fotos von Tibane Labs (drei Generationen im Vergleich), die Vortragsfolien von Joe Grand mit Detailaufnahmen und sein Video „Reverse Engineering a Ledger Nano X Hardware Implant" auf YouTube.
Das eigentliche Problem: Ein Gerät, das nur einem Zweck dient
Eine Hardware-Wallet ist ein perfektes Ziel. Wer eine Nano X kauft, verrät damit, dass er Kryptowährung besitzt – und das Gerät zeigt den Generalschlüssel zu genau diesem Vermögen garantiert einmal auf seinem Display an. Ein Angreifer muss also nur dieses eine Modell präparieren und weiß: Jedes verkaufte Exemplar führt zu einem Seed. Dass das funktioniert, zeigen nicht nur Ledger-Fälle. Schon 2021 verschickten Kriminelle manipulierte Nano X an Kunden, deren Adressen aus einem Ledger-Datenleck stammten, und 2023 fand Kaspersky gefälschte Trezor-Wallets mit vorberechneten Seeds auf russischen Marktplätzen. Wie früh eine Lieferkette angreifbar ist, haben wir auch am Beispiel der schon vor dem Kauf abgehörten Prepaid-SIM beschrieben.
Eine Alternative ist generische Hardware: ein gewöhnlicher Laptop mit Tails, der den Seed offline erzeugt (etwa mit Electrum oder Sparrow), oder ein selbst zusammengesteckter Raspberry Pi ohne Netzwerkverbindung – das Open-Source-Projekt SeedSigner baut genau so ein Signiergerät aus handelsüblichen Teilen. Der Vorteil: Ein Laptop oder ein Raspberry Pi aus dem Elektronikmarkt kann alles Mögliche werden – Mediaplayer, Bürorechner, Bastelprojekt. Ein Angreifer weiß beim Präparieren nicht, ob gerade dieses Exemplar jemals einen Seed sehen wird. Er müsste Millionen Geräte manipulieren, um ein paar Wallets zu treffen. Das macht den Angriff unwirtschaftlich.
Hundertprozentig sicher ist das nicht. Generische Computer haben keinen Sicherheitschip, sind anfälliger für Schadsoftware und verlangen mehr Disziplin: kein Netzwerk während der Seed-Erzeugung, Tails von einer geprüften Quelle, keine Fotos und keine Cloud. Aber Du bist kein präzises Ziel mehr – und das ist bei Lieferketten-Angriffen der entscheidende Unterschied.
Gegenmaßnahmen
- Direkt beim Hersteller kaufen: Der Fall zeigt, dass auch „autorisierte" Händler kein Garant sind. Der kürzeste Weg vom Werk zu Dir ist der sicherste – idealerweise an eine Packstation oder Lieferadresse, die nicht auf Deinen Namen verweist.
- Seed nie auf einem Gerät mit unklarer Herkunft erzeugen: Was das Display zeigt, kann ein Implantat lesen. Auch eine zusätzliche Passphrase hilft nur bedingt, wenn Du sie auf demselben Gerät eingibst.
- Generische Hardware erwägen: Tails offline oder ein Raspberry Pi ohne Netz machen Dich vom gezielten zum zufälligen Opfer.
- Eigene Entropie: Wo möglich, den Seed per Würfel erzeugen – das schützt zusätzlich vor manipulierten Zufallsgeneratoren, wie der Fall Coldcard gezeigt hat.
- Multisig über Herstellergrenzen: Größere Beträge auf mehrere Geräte verschiedener Hersteller verteilen. Ein einzelnes präpariertes Gerät reicht dann nicht für den Diebstahl.
- Beim Umzug Spuren vermeiden: Ein Not-Transfer auf einen neuen Seed sollte nicht alle Adressen miteinander verknüpfen. Wie das gelingt, steht in unserem Leitfaden Bitcoin-Wallet anonym benutzen.
Mehr zu sicherer Verwahrung und anonymem Bezahlen findest Du in der Kategorie Anonym bezahlen und ausführlich in unserem E-Book „Anonym im Netz – Der praktische Guide 2026".
Die Ermittlungen laufen noch. Offen ist, wer hinter den Implantaten steckt, wie viele Geräte betroffen sind und ob präparierte Wallets tatsächlich auch in Europa verkauft wurden. Wir bleiben dran und aktualisieren diesen Artikel, sobald es belastbare Neuigkeiten gibt.
Quellen: The Block – Ledger investigates wallet drains involving CryptoBilis buyers (09.10.2026) · Bitcoin.com – Ledger Confirms Hidden Hardware Implant in Affected User's Wallet (10.10.2026) · Ledger auf X – 72-Stunden-Update zum CryptoBilis-Vorfall · Tibane Labs – Ledger Nano X: the spy implant · Joe Grand – Reverse Engineering a Ledger Nano X Hardware Implant (hardwear.io USA 2026) · BitPinas – Founder Confirms CryptoBilis Sold Before Ledger Supply Chain Attack · Bitcoin.com – User Exposes Hidden Hardware Implant in European Ledger Wallet (11.10.2026)


Kommentare (0)
Noch keine Kommentare – schreib den ersten!